Cara Mengonfigurasi Firewall untuk Bisnis dengan VPS Linux

Firewall adalah perangkat lunak atau perangkat keras yang mengatur jalur lalu lintas jaringan yang masuk dan keluar dari sebuah sistem, memblokir lalu lintas yang tidak diinginkan dan mengizinkan lalu lintas yang diinginkan. Firewall yang banyak digunakan adalah UFW (Uncomplicated Firewall) dan iptables.
Instalasi Firewall seperti UFW atau iptables
Instalasi Firewall seperti UFW atau iptables
Memasang firewall merupakan langkah penting untuk melindungi sistem komputer dari akses tidak sah dan ancaman keamanan. Linux menyediakan beberapa opsi firewall yang andal, dua di antaranya adalah UFW (Uncomplicated Firewall) dan iptables.
UFW (Uncomplicated Firewall)
UFW adalah firewall berbasis GUI yang mudah digunakan yang menyediakan antarmuka sederhana untuk mengelola aturan firewall. Berikut langkah-langkah menginstal dan mengonfigurasi UFW:
1. Instal UFW: Jalankan perintah `sudo apt-get install ufw`.
2. Aktifkan UFW: Ketik perintah `sudo ufw enable`. Ini akan memulai firewall dan menerapkan aturan default.
3. Tambahkan Aturan Firewall: Anda dapat menambahkan aturan firewall khusus menggunakan perintah `sudo ufw allow` atau `sudo ufw deny`.
4. Konfigurasikan Zona: UFW menggunakan zona untuk mengelompokkan antarmuka jaringan dan mengatur aturan firewall. Anda dapat mengonfigurasi zona menggunakan perintah `sudo ufw zone`.
iptables
iptables adalah firewall baris perintah yang kuat yang menawarkan lebih banyak fleksibilitas dibandingkan UFW. Berikut cara menginstal dan mengonfigurasi iptables:
1. Instal iptables: Jalankan perintah `sudo apt-get install iptables`.
2. Tambahkan Aturan Firewall: Tambahkan aturan firewall menggunakan perintah `sudo iptables -A INPUT`, `sudo iptables -A OUTPUT`, atau `sudo iptables -A FORWARD`.
3. Simpan Aturan: Setelah menambahkan aturan, Anda harus menyimpannya ke file persisten dengan menjalankan perintah `sudo /etc/iptables/save`.
4. Muat Aturan saat Boot: Agar aturan firewall berlaku setelah reboot, Anda harus memuatnya saat boot dengan menjalankan perintah `sudo /etc/init.d/iptables save`.
Kesimpulan
Baik UFW maupun iptables adalah opsi yang sangat baik untuk melindungi sistem Linux dari ancaman keamanan. UFW lebih cocok untuk pengguna yang menginginkan kemudahan penggunaan, sementara iptables lebih sesuai untuk pengguna yang memerlukan kontrol dan fleksibilitas yang lebih besar. Terlepas dari pilihan yang Anda buat, menerapkan firewall sangat penting untuk menjaga keamanan sistem Anda.
Pengaturan Aturan untuk Port Penting Bisnis
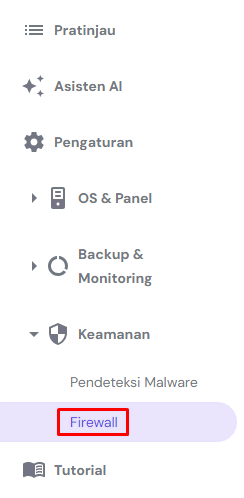
Mengamankan Port Penting Bisnis dengan Firewall
Untuk menjaga integritas dan keamanan bisnis Anda, penting untuk menerapkan langkah-langkah keamanan yang kuat, termasuk pemasangan firewall yang andal. Firewall, seperti UFW atau iptables, bertindak sebagai garis pertahanan pertama, memantau lalu lintas jaringan dan memblokir akses yang tidak sah ke sistem Anda.
Konfigurasi firewall yang tepat sangat penting, terutama dalam hal mengatur aturan untuk melindungi port-port penting yang digunakan oleh bisnis Anda. Berikut adalah panduan langkah demi langkah tentang cara mengatur aturan firewall untuk port-port penting:
1. Identifikasi Port Penting: Tentukan port-port mana yang penting untuk operasi bisnis Anda, seperti port untuk server web, email, atau akses jarak jauh.
2. Izinkan Akses Masuk: Untuk mengizinkan akses masuk ke port-port penting ini, Anda perlu membuat aturan yang mengizinkan lalu lintas tertentu melintasi firewall. Misalnya, untuk mengizinkan akses masuk ke port 80 (server web), Anda dapat membuat aturan sebagai berikut:
```
ufw allow 80/tcp
```
3. Batasi Akses Keluar: Selain mengizinkan akses masuk, Anda dapat juga ingin membatasi akses keluar ke port-port tertentu untuk meningkatkan keamanan. Misalnya, untuk memblokir akses keluar ke port 25 (email), Anda dapat membuat aturan sebagai berikut:
```
ufw deny 25/tcp
```
4. Pengaturan UFW: Jika Anda menggunakan UFW, Anda dapat membuat dan mengelola aturan firewall menggunakan perintah berikut:
```
ufw enable
ufw status
ufw allow [port]/[protokol]
ufw deny [port]/[protokol]
```
5. Pengaturan iptables: Jika Anda menggunakan iptables, Anda dapat membuat dan mengelola aturan firewall menggunakan perintah berikut:
```
iptables -A INPUT -p tcp --dport [port] -j ACCEPT
iptables -A OUTPUT -p tcp --sport [port] -j DROP
```
Setelah aturan firewall telah diatur, pastikan untuk menyimpan perubahan dan aktifkan firewall. Ini akan memastikan bahwa aturan tersebut diterapkan dan sistem Anda dilindungi terhadap akses yang tidak sah.
Dengan mengikuti langkah-langkah ini, Anda dapat mengatur firewall UFW atau iptables secara efektif untuk melindungi port-port penting bisnis Anda, membantu menjaga kerahasiaan, integritas, dan ketersediaan sistem Anda.
Audit dan Optimisasi Firewall Secara Berkala
Sebagai langkah penting dalam memastikan keamanan jaringan, instalasi firewall seperti UFW (Uncomplicated Firewall) atau iptables merupakan praktik yang sangat penting. Firewall bertindak sebagai gerbang antara jaringan Anda dan dunia luar, memantau dan menyaring lalu lintas jaringan untuk mencegah akses tidak sah.
Untuk memulai instalasi firewall, Anda dapat memilih alat yang paling sesuai dengan kebutuhan dan preferensi Anda. UFW dikenal karena antarmuka yang ramah pengguna dan kemudahan konfigurasinya, menjadikannya pilihan populer bagi pengguna pemula. Di sisi lain, iptables menawarkan kontrol yang lebih mendalam dan fleksibel, menjadikannya pilihan yang disukai oleh administrator sistem yang lebih berpengalaman.
Setelah Anda memilih firewall yang akan diinstal, Anda dapat melanjutkan dengan konfigurasi awal. Proses konfigurasi akan sedikit berbeda tergantung pada firewall yang Anda pilih. UFW menawarkan serangkaian aturan bawaan yang dapat Anda sesuaikan sesuai dengan kebutuhan spesifik Anda, sedangkan iptables mengharuskan Anda membuat aturan kustom dari awal.
Setelah firewall Anda diinstal dan dikonfigurasi, langkah selanjutnya adalah mengaudit dan mengoptimalkannya secara berkala. Audit keamanan berkala memastikan bahwa firewall Anda berfungsi dengan baik dan tidak ada kerentanan yang dapat membahayakan keamanan jaringan Anda. Ini melibatkan meninjau konfigurasi firewall Anda, memeriksa log, dan memverifikasi bahwa aturan yang ada masih relevan dan efektif.
Selain audit keamanan, mengoptimalkan firewall Anda secara teratur juga penting untuk memastikan kinerja dan efisiensi yang optimal. Ini mencakup meninjau dan menghapus aturan yang tidak lagi diperlukan, mengatur ulang aturan firewall untuk mengoptimalkan alur lalu lintas, dan memperbarui tanda tangan dan modul firewall untuk tetap terlindungi dari ancaman terbaru.
Dengan mengaudit dan mengoptimalkan firewall Anda secara berkala, Anda dapat secara signifikan meningkatkan postur keamanan jaringan Anda. Firewall yang dikelola dengan baik akan memblokir akses tidak sah, mendeteksi dan mencegah serangan, serta memastikan integritas dan ketersediaan data Anda. Dengan mengambil langkah-langkah ini secara proaktif, Anda dapat melindungi jaringan Anda dari ancaman dunia maya dan menjaga keamanan informasi penting Anda.
Step Mengonfigurasi Firewall Untuk Bisnis Dengan Vps Linux

Mengonfigurasi Firewall untuk Bisnis dengan VPS Linux: Panduan Lengkap
Dalam era digital saat ini, keamanan jaringan menjadi prioritas utama bagi bisnis apa pun. VPS (Virtual Private Server) Linux dapat menjadi pilihan yang tepat untuk bisnis yang ingin meningkatkan keamanan jaringan mereka. Namun, mengonfigurasi firewall yang efektif dapat menjadi tantangan bagi banyak bisnis. Pada artikel ini, kita akan membahas cara mengonfigurasi firewall untuk bisnis dengan VPS Linux.
Apa itu Firewall?
Firewall adalah sistem keamanan jaringan yang mengontrol lalu lintas data antara jaringan internal dan external. Firewall dapat mencegah serangan jaringan, seperti hacking dan malware, serta membatasi akses ke jaringan internal.
Mengapa Firewall Penting bagi Bisnis?
Firewall sangat penting bagi bisnis karena dapat:
- Mencegah serangan jaringan dan malware
- Membatasi akses ke jaringan internal
- Meningkatkan keamanan data
- Mencegah pencurian data
Cara Mengonfigurasi Firewall dengan VPS Linux
Berikut adalah langkah-langkah untuk mengonfigurasi firewall dengan VPS Linux:
| Langkah | Deskripsi |
|---|---|
| 1. Instalasi Firewall | Instalasi firewall dengan perintah sudo apt-get install ufw |
| 2. Mengaktifkan Firewall | Mengaktifkan firewall dengan perintah sudo ufw enable |
| 3. Mengatur Aturan Firewall | Mengatur aturan firewall dengan perintah sudo ufw allow/deny < protocol > < port > |
| 4. Mengatur Kebijakan Firewall | Mengatur kebijakan firewall dengan perintah sudo ufw default < policy > |
| 5. Mengaktifkan Logging Firewall | Mengaktifkan logging firewall dengan perintah sudo ufw logging on |

Contoh Pengaturan Firewall
Berikut adalah contoh pengaturan firewall untuk bisnis dengan VPS Linux:
- Mengatur aturan firewall untuk membolehkan akses ke port 22 (SSH):
sudo ufw allow ssh - Mengatur aturan firewall untuk membolehkan akses ke port 80 (HTTP):
sudo ufw allow http - Mengatur kebijakan firewall untuk mencegah akses ke jaringan internal:
sudo ufw default deny incoming
Kesalahan Umum saat Mengonfigurasi Firewall
Berikut adalah kesalahan umum saat mengonfigurasi firewall:
- Mengatur aturan firewall yang terlalu longgar
- Mengatur kebijakan firewall yang terlalu ketat
- Mengabaikan logging firewall
Tips dan Trik
Berikut adalah tips dan trik untuk mengonfigurasi firewall yang efektif:
- Menggunakan perintah
sudo ufw statusuntuk memeriksa status firewall - Menggunakan perintah
sudo ufw logsuntuk memeriksa log firewall - Mengatur aturan firewall yang spesifik untuk setiap aplikasi
Kesimpulan
Mengonfigurasi firewall yang efektif dapat menjadi tantangan bagi bisnis, namun dengan panduan yang tepat, bisnis dapat meningkatkan keamanan jaringan mereka. Dengan memahami cara mengonfigurasi firewall dengan VPS Linux, bisnis dapat mencegah serangan jaringan dan malware, membatasi akses ke jaringan internal, dan meningkatkan keamanan data.
Terbaru Hari ini :
Senyawa Nikotin: Pengertian, Struktur, Sifat dan Dampak
28-05-2026, 03.41
Cara Mengonfigurasi Infrastruktur Cloud Bisnis dengan VPS Linux
30-04-2026, 11.52


